



Google将可信执行环境引入Gboard联邦学习:让设备端AI更安全的隐私保护新思路
从云端到设备的隐私回归
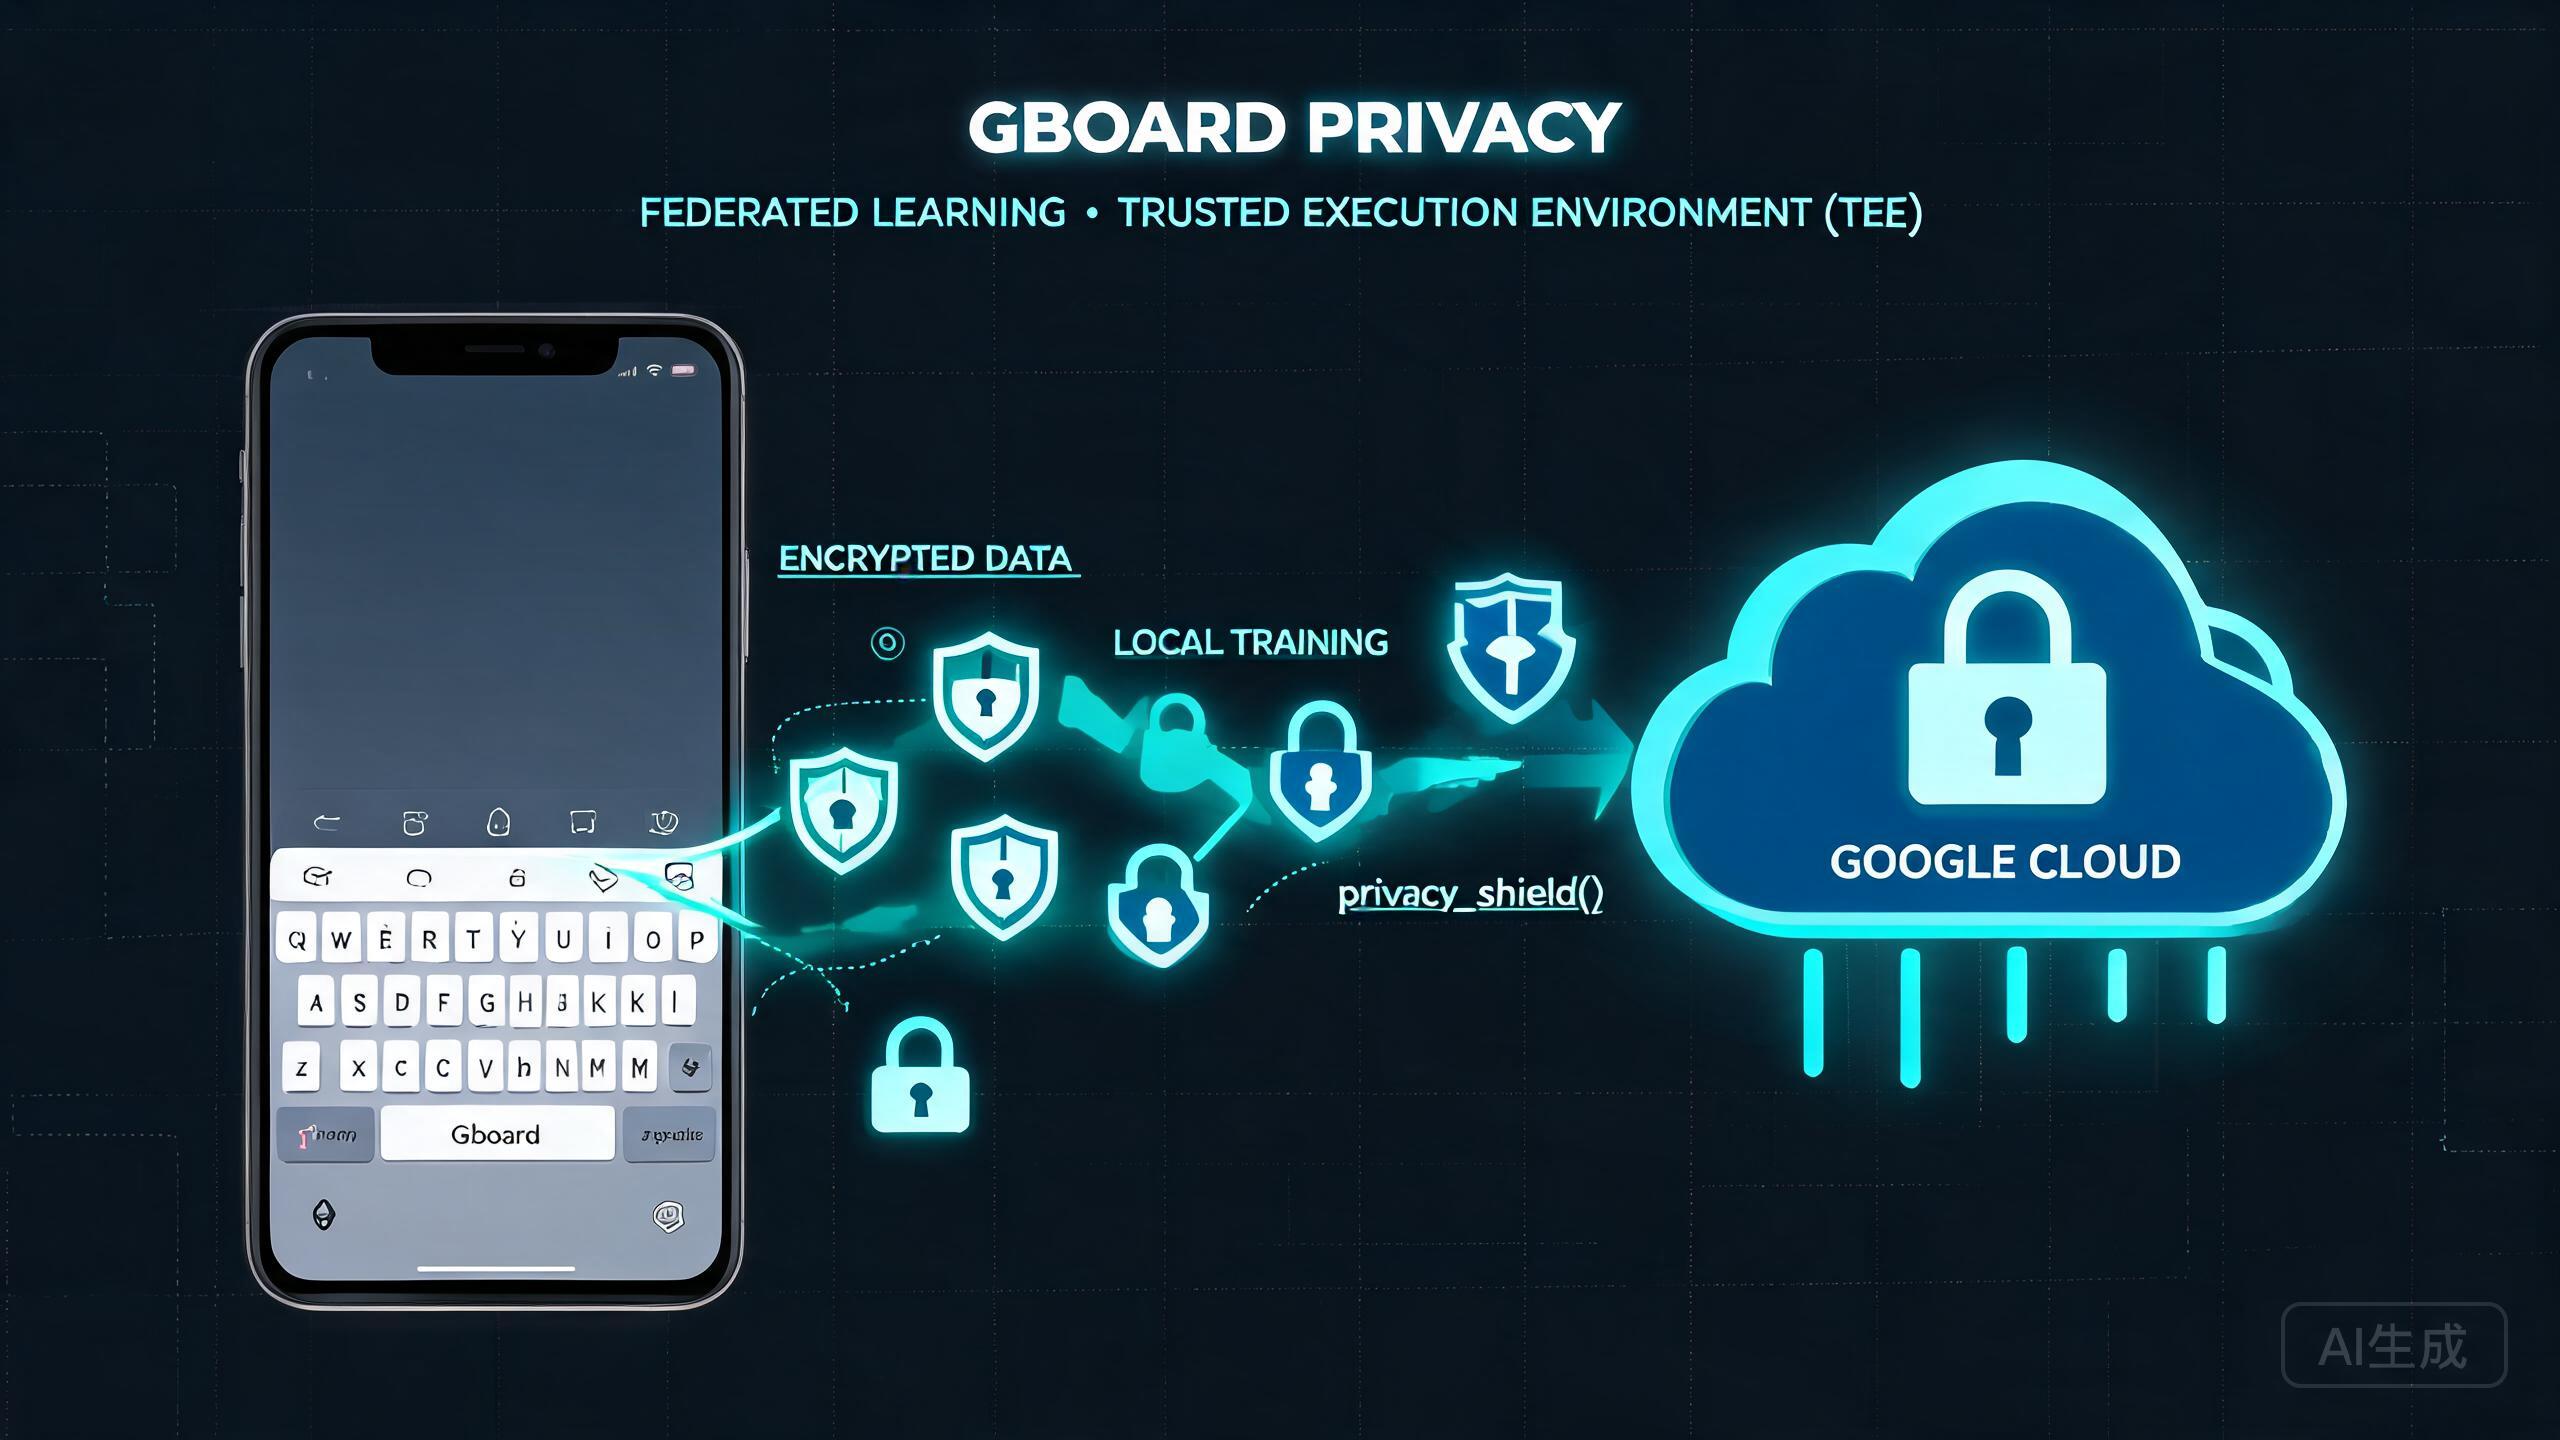
近年来,AI大模型越来越多地跑到手机等终端设备上运行,如何在保证模型质量的同时守住用户隐私,成为各大科技公司共同面对的难题。Google在输入法 Gboard 上的最新尝试给出了一个新答案——把可信执行环境(TEE,Trusted Execution Environment)与联邦学习结合起来,让敏感的输入数据在设备本地完成训练,同时用硬件级的安全隔离来保护整个流程。
什么是TEE加持的联邦学习
传统的联邦学习虽然强调"数据不出设备",但模型聚合依赖的云端服务器仍可能成为风险点。Google的思路是,在设备端和云端之间引入一层由TEE构建的安全计算区域:Gboard在本地的个性化模型训练会先把用户输入拆解、脱敏,再在受信任的硬件环境中完成梯度更新与聚合,即便云端无法直接看到原始词句,也能获得足够的信息来改进预测与输入联想。
通俗地说,TEE相当于一个"没有人能窥探的黑盒子",即使操作系统或应用层出现漏洞,敏感数据也无法被轻易读取。
兼顾效果与隐私的平衡术
相比纯粹在设备上离线训练,TEE方案最大的价值在于让模型能够跨设备协同进化,而不牺牲用户隐私。Google团队表示,通过TEE保护下的联邦学习,Gboard可以持续学习新的词汇、俚语和个性化输入习惯,同时把涉及个人隐私的原始内容始终锁定在受保护的环境之内。这种做法也为后续更复杂的设备端AI应用,如智能回复、语音识别辅助等,打下了更安全的基础。
行业意义与前景
- 隐私计算成为标配:TEE结合联邦学习正逐渐成为大厂处理敏感数据的主流选择,除了Google,多家云厂商也在推动类似技术落地。
- 对普通用户的实际影响:输入法在保护隐私的同时,仍能保持智能联想和个性化体验,用户几乎无感知。
- 长远看:这一思路有望延伸到更多系统级、跨应用的数据处理场景,为整个行业的隐私标准树立参考。
小结
Gboard牵手TEE做联邦学习,体现了Google在"设备端AI"这条路上更深入的思考:不是简单地把模型塞进手机,而是从数据安全与算法协作两个维度同时发力。随着隐私计算技术日益成熟,未来我们在手机上使用的每一个AI功能,都可能在不牺牲便利的前提下,把隐私把得更严。
本文内容基于公开网络资讯整理